nexbaseSOLID BASE, INFINITY CARE Umów demo
NexControl · Monitoring · Security · Compliance

Całe środowisko SAP na jednym ekranie.

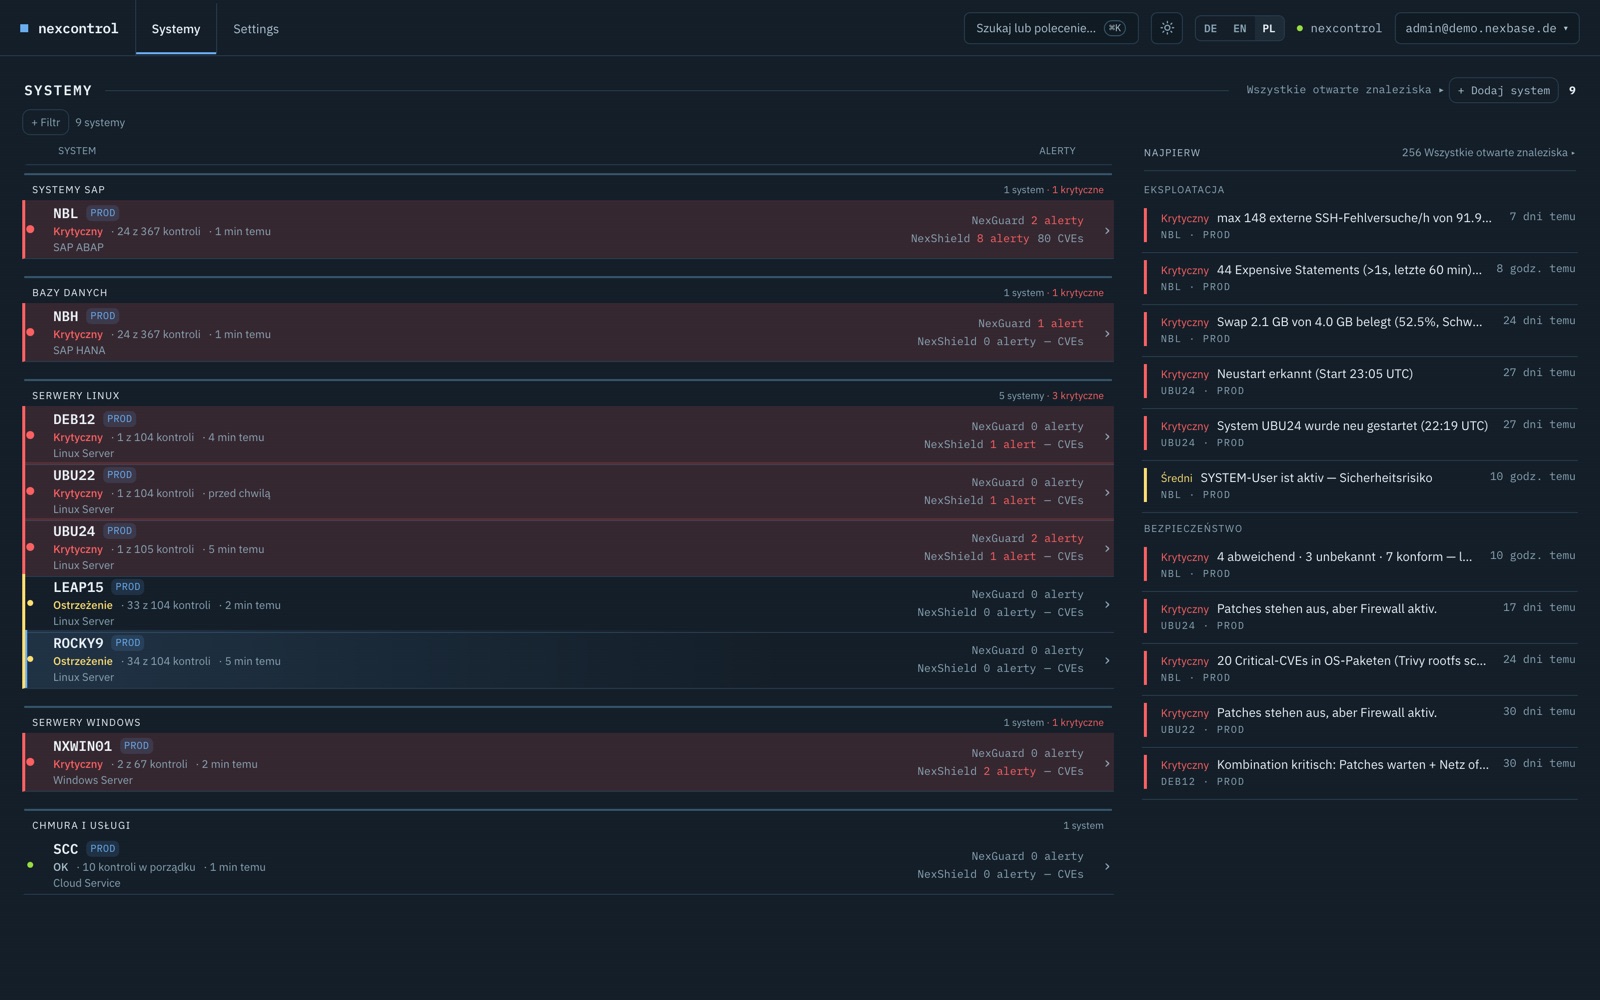
Jeden agent, 367 kontroli na system SAP: NexControl monitoruje też bazy HANA, serwery Linux i Windows oraz usługi chmurowe SAP (Cloud Connector, BTP, CPI), znajduje podatności i zamienia pomiary w dowody zgodności dla NIS2, KSC i ISO 27001. Sami go zbudowaliśmy, a interfejs jest po polsku.

Interfejs NexControl: monitorowane systemy SAP, HANA, Linux i Windows ze statusem i alertami
367kontroli na system SAP
SAP · HANA · Linux · Windowsplus usługi chmurowe: SCC, BTP, CPI
UEhosting i dane w Unii Europejskiej
PL · DE · ENinterfejs w trzech językach
Produkty

Trzy narzędzia, jeden zbiór danych.

Ten sam agent dostarcza monitoring, bezpieczeństwo i zgodność – kolejne narzędzie ani osobny import danych nie są potrzebne.

NexGuard

Monitoring

Mierzy co minutę: procesy, joby, backupy, czasy odpowiedzi, dyski, pamięć HANA i terminy ważności certyfikatów. Przy odchyleniu wysyła powiadomienie e-mailem lub w Microsoft Teams – z przyczyną i kodem transakcji, a nie tylko z czerwoną lampką.

Progi ustawiane per system, okna serwisowe bez fałszywych alarmów.
NexShield

Security

Sprawdza utwardzanie i podatności: konta standardowe, ACL bramek, log audytowy, parametry profilu, a codziennie porównuje też zainstalowane pakiety ze znanymi CVE. Każde znalezisko wskazuje poprawkę.

Priorytety według realnej możliwości wykorzystania, nie tylko punktacji.
Compliance

Dowody zgodności

Przypisuje pomiary i znaleziska do 14 standardów – NIS2, KSC, Rekomendacja D KNF, KRI, ISO 27001. Dla każdej kontroli widać: udowodnione, otwarte albo niezmierzone.

Jeden dowód liczy się do wielu standardów.
Razem

Od alarmu do dowodu

Przykład: agent mierzy nieudane logowania SSH, NexShield robi z tego znalezisko z adresami źródłowymi, a Compliance rejestruje usunięcie jako dowód. Ten sam pomiar odpowiada na wszystkie trzy pytania.

Każdy krok zapisany tak, że obroni się w audycie.
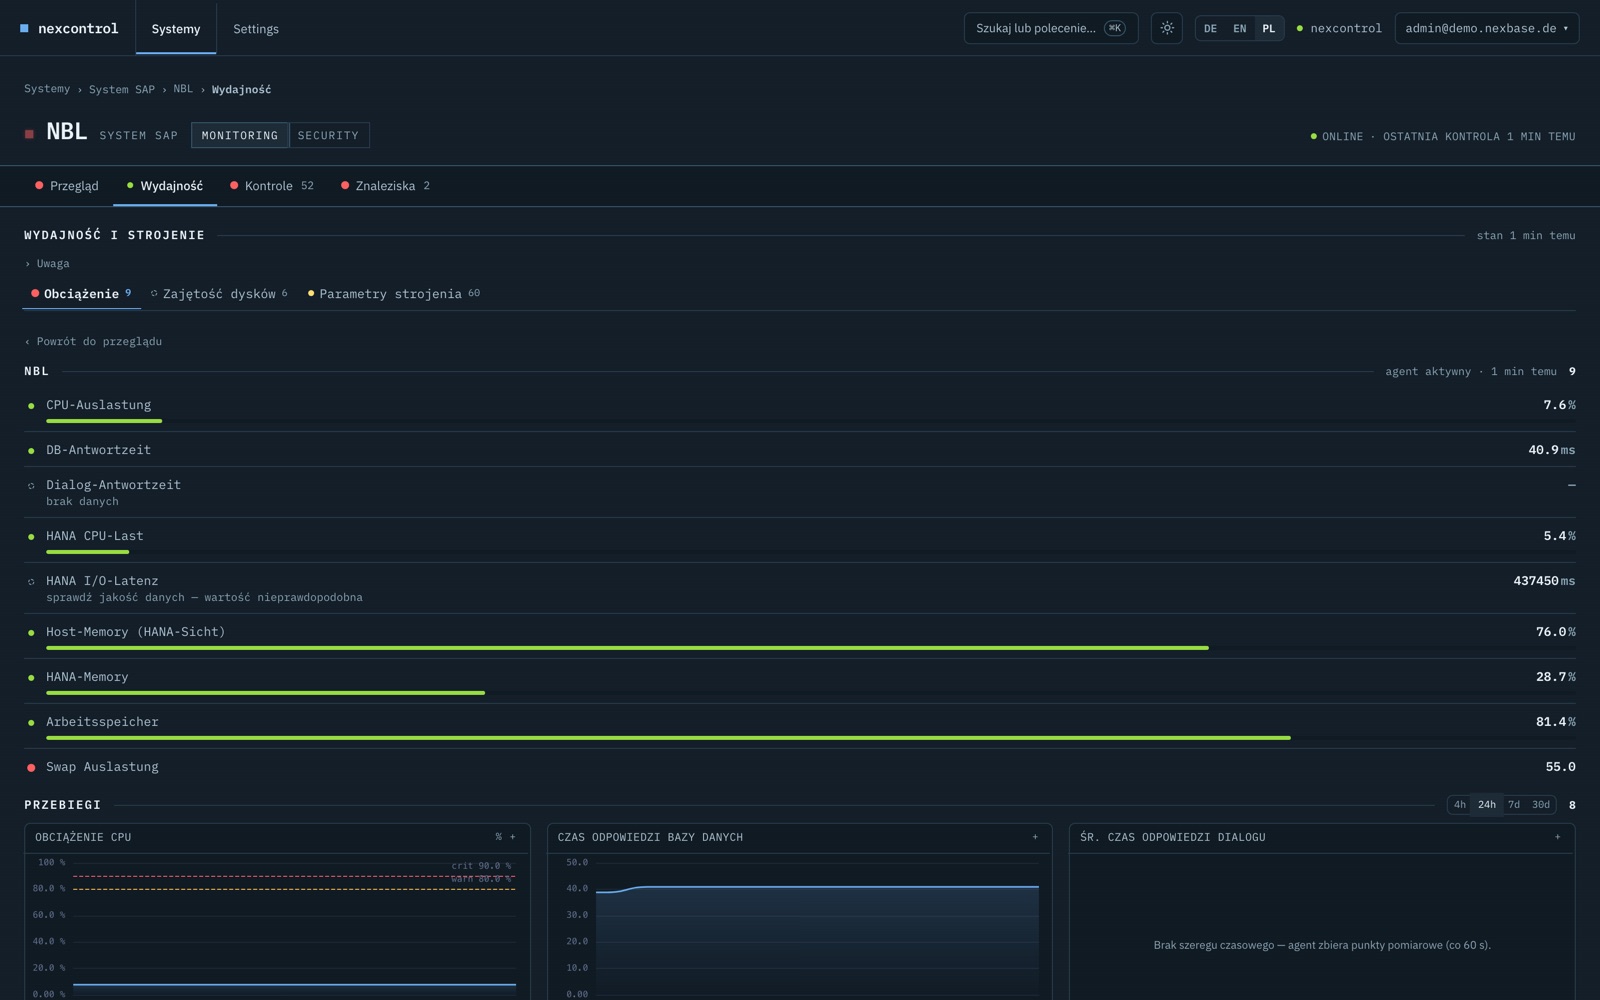
Widok wydajności: obciążenie CPU, czas odpowiedzi bazy danych i pamięć HANA z przebiegami z siedmiu dni
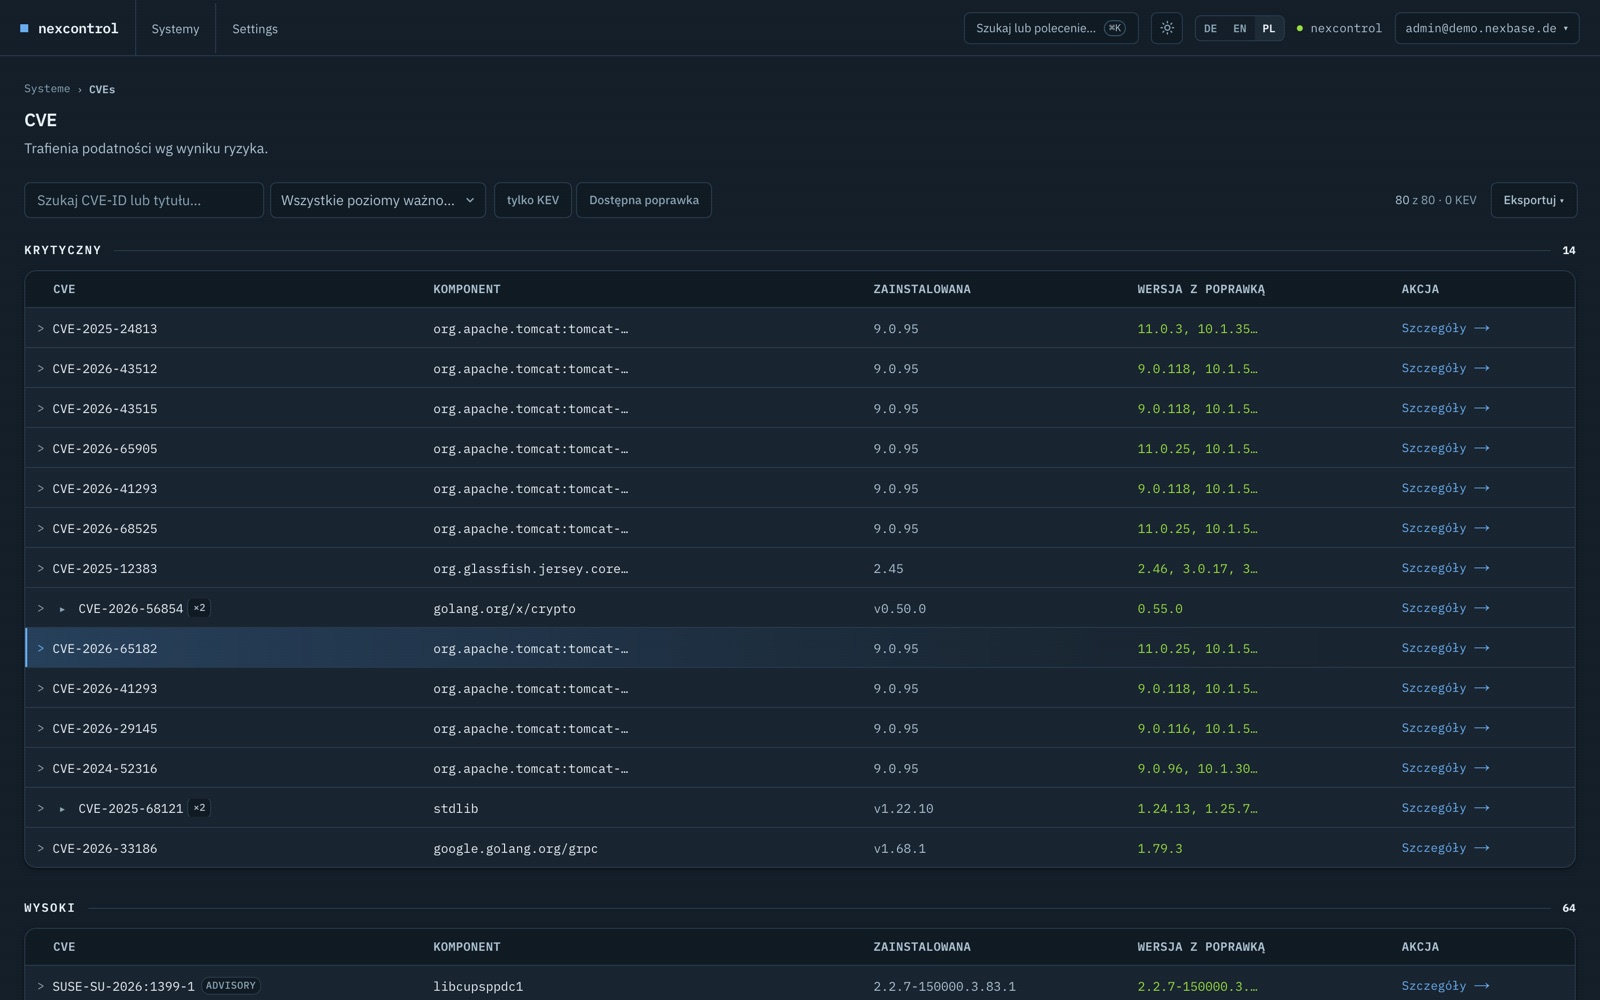
Widok CVE: trafienia podatności według ryzyka, z wersją zainstalowaną i wersją z poprawką
Zakres kontroli

Co dokładnie sprawdzamy.

Pełna struktura platformy: obszary monitoringu, kontrole bezpieczeństwa i standardy zgodności.

NexGuard · Monitoring — 367 kontroli na system SAP
Dostępność i procesyInstancje, procesy robocze, osiągalność RFC, połączenie z bazą danych – pomiar co minutę.
Joby, spool i blokadyPrzerwane joby, zaległości w kolejkach wydruku, wpisy blokad, długo trwające transakcje.
InterfejsyZawieszone kolejki i błędne przekazy między systemami – zanim zauważy je biznes.
HANA i baza danychBackupy danych i logów z wiekiem ostatniej kopii, zajętość dysków, wolumen logów, replikacja, zdarzenia out-of-memory.
WydajnośćCPU, czasy odpowiedzi, pamięć i swap – z przebiegami od 4 godzin do 30 dni i progami per system.
CertyfikatyTerminy ważności certyfikatów SSL i SNC – z alarmem, zanim wygasną.
Poza SAPSerwery Linux (104 kontrole) i Windows (67) oraz usługi chmurowe SAP: Cloud Connector, BTP, CPI.
NexShield · Security — sześć obszarów kontroli
Tożsamość SAPKonta standardowe (SAP*, DDIC) we wszystkich mandantach, reguły haseł, konta dialogowe, które nimi być nie powinny.
UtwardzanieParametry profilu porównywane ze wzorcem, ACL bramki i message servera, konfiguracja transportów.
UprawnieniaPrzydziały SAP_ALL i SAP_NEW, krytyczne kombinacje, destynacje RFC z zapisanymi hasłami kont uprzywilejowanych.
Security Audit LogCzy w ogóle działa, co rejestruje – i zdarzenia nietypowe, na przykład serie nieudanych logowań z zewnątrz.
Podatności (CVE)Codzienne porównanie pakietów systemu operacyjnego i kernela ze znanymi podatnościami; kolejność według realnego ryzyka (KEV, EPSS), nie tylko punktacji.
Zapisy zmianKto co zmienił w konfiguracji – udokumentowane w formie, którą przyjmie audyt.
Compliance — 14 standardów w jednym katalogu
Polska
KSC (uKSC)KNF Rekomendacja DKRI
Unia Europejska
NIS2RODO – środki techniczne (TOM)
Normy i katalogi
ISO 27001BSI IT-GrundschutzDSAG Prüfleitfaden S/4HANA
Sektorowe (Niemcy)
KRITIS (BSIG)B3S ochrona zdrowia§ 391 SGB V

Jeden dowód liczy się do wielu standardów: kontrola zmierzona raz zasila każdy standard, który jej wymaga. Dla każdej kontroli widać stan – udowodnione, otwarte albo niezmierzone.

Jak to działa

Dane biznesowe zostają u Ciebie. Agent tylko dzwoni do nas.

U Ciebie Twoje systemy + agent

Agent odczytuje SAP, HANA i system operacyjny. Wyłącznie prawa do odczytu, pełna kontrola po Twojej stronie, kod źródłowy dostępny do wglądu.

W UE Platforma NexControl

Analizuje pomiary, przechowuje historię i codziennie porównuje pakiety ze znanymi podatnościami. Centrum danych w Unii Europejskiej.

Twój zespół Dashboard + alarmy

Widzi stan na żywo, dostaje alarmy e-mailem lub w Microsoft Teams, z konkretnym zaleceniem – oraz raporty z dowodami zgodności.

Przesyłane są pomiary i stany konfiguracji – żadnych danych biznesowych, żadnych haseł.

Instalacja

Jedno popołudnie wystarczy.

Jeden agent na system SAP, instalowany na serwerze aplikacyjnym.

Krok 01 · 5 minut

Założenie dostępu

Dostajesz swój dostęp i generujesz w dashboardzie token dla agenta.

Krok 02 · 30 minut

Instalacja agenta

Jedna paczka, jedno polecenie na serwerze SAP. Konta tylko do odczytu zakłada Twój zespół według naszych szablonów – albo robimy to wspólnie.

Krok 03 · 60 sekund

Pierwsze dane

System, baza i host pojawiają się w dashboardzie, pierwszy skan bezpieczeństwa rusza w ciągu kilku minut.

WymaganiaSerwer Linux z wychodzącym HTTPS – niczego więcej agent nie potrzebuje. Resztę wyjaśniamy przed instalacją.
HANA na osobnym serwerzeAgent odczytuje ją przez sieć. Drugi agent i nowe reguły firewalla nie są potrzebne.
Bez SAP teżZwykłe serwery Linux i Windows NexControl monitoruje tak samo – poprawki, usługi, bezpieczeństwo.
Hosting i bezpieczeństwo

Hosting w Unii Europejskiej.

NexControl działa w centrum danych na terenie UE. Dostęp do Twoich danych ma Twój zespół – my tylko wtedy, gdy nam to zlecisz.

Platforma
  • Centrum danych w Unii Europejskiej
  • Dane przechowywane wyłącznie w UE
  • Szyfrowana transmisja (TLS)
  • Dostęp tylko po osobistym zalogowaniu
Agent
  • Działa na Twoim serwerze, pod Twoją kontrolą
  • Wyłącznie połączenia wychodzące
  • Wyłącznie prawa do odczytu
  • Kod źródłowy dostępny do wglądu – widzisz, co robi
Zakup

W umowie utrzymania w cenie albo osobno.

Z utrzymaniem

Element usługi Managed SAP Basis

Jeśli prowadzimy Twoje systemy, NexControl jest w cenie – bez dopłat. My reagujemy na alarmy, a Ty widzisz w każdej chwili ten sam obraz co my.

Zobacz modele współpracy
Bez utrzymania

Jako samodzielny produkt

Twój zespół prowadzi systemy sam i chce mieć monitoring, bezpieczeństwo i dowody zgodności z jednego zbioru danych: NexControl jest dostępny także osobno, licencjonowany według liczby systemów i zakresu. Gdy później zajdzie potrzeba wsparcia, będziemy już znać Twoje środowisko.

Zapytaj o cenę
Częste pytania

Co klienci chcą wiedzieć przed startem.

Nasza HANA stoi na osobnym serwerze – potrzebne są dwa agenty?Nie. Jeden agent na serwerze aplikacyjnym SAP odczytuje HANA przez sieć.
Czy to działa z RISE albo u hostera?U hostera i w chmurze agent działa jak zwykle na serwerze aplikacyjnym. Pod RISE system operacyjny i bazę prowadzi SAP – wtedy agent działa na Twoim serwerze i sprawdza warstwę aplikacyjną przez RFC: joby, interfejsy, wydajność, uprawnienia, bezpieczeństwo.
Co się dzieje przy alarmie?Z umową utrzymania reagujemy w uzgodnionym czasie. Bez niej Twój zespół dostaje powiadomienie – e-mailem lub w Microsoft Teams – z przyczyną, systemem i następnym krokiem.
Czy Nexbase widzi nasze dane?Tylko pomiary z Twoich systemów, i to wyłącznie wtedy, gdy nam to zlecisz. Dane biznesowe nigdy nie opuszczają Twojego systemu.
Jak z tego wyjść?Odinstalowujesz agenta (trzy polecenia), Twój dostęp zostaje usunięty. Raporty eksportujesz wcześniej do PDF.

Zobacz NexControl na własnych systemach.

Pół godziny z Twoim systemem testowym i prawdziwymi danymi – potem wiesz, czy to pasuje. Umów demo →