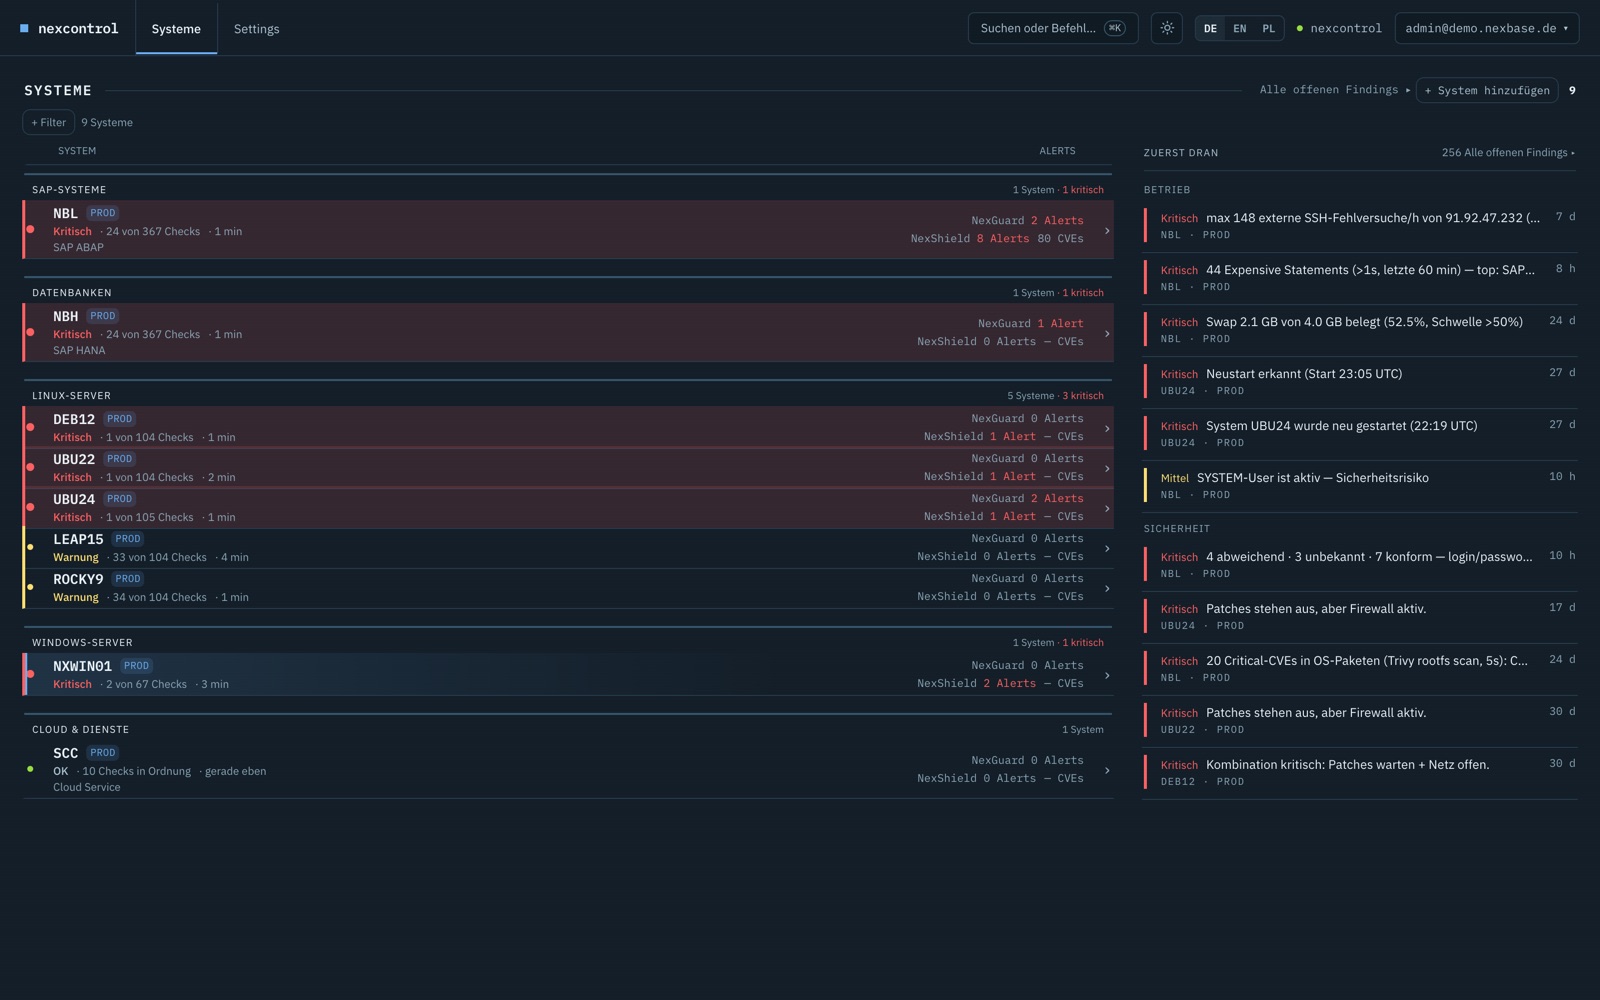
367Prüfungen je SAP-System
SAP · HANA · Linux · Windowsplus Cloud-Dienste: SCC, BTP, CPI
EUHosting und Daten in der EU
DE · EN · PLOberfläche dreisprachig
Prüfumfang
Was genau geprüft wird.
Die vollständige Struktur der Plattform: Monitoring-Bereiche, Sicherheitsprüfungen und Compliance-Standards.
NexGuard · Monitoring — 367 Prüfungen je SAP-System
Verfügbarkeit und ProzesseInstanzen, Workprozesse, RFC-Erreichbarkeit, Datenbankverbindung – gemessen im Minutentakt.
Jobs, Spool und SperrenAbgebrochene Jobs, Rückstände in Druckqueues, Sperreinträge, lang laufende Transaktionen.
SchnittstellenHängende Queues und fehlerhafte Übergaben zwischen Systemen – bevor der Fachbereich sie bemerkt.
HANA und DatenbankDaten- und Log-Backups mit Alter der letzten Sicherung, Plattenfüllstände, Log-Volumen, Replikation, Out-of-Memory-Ereignisse.
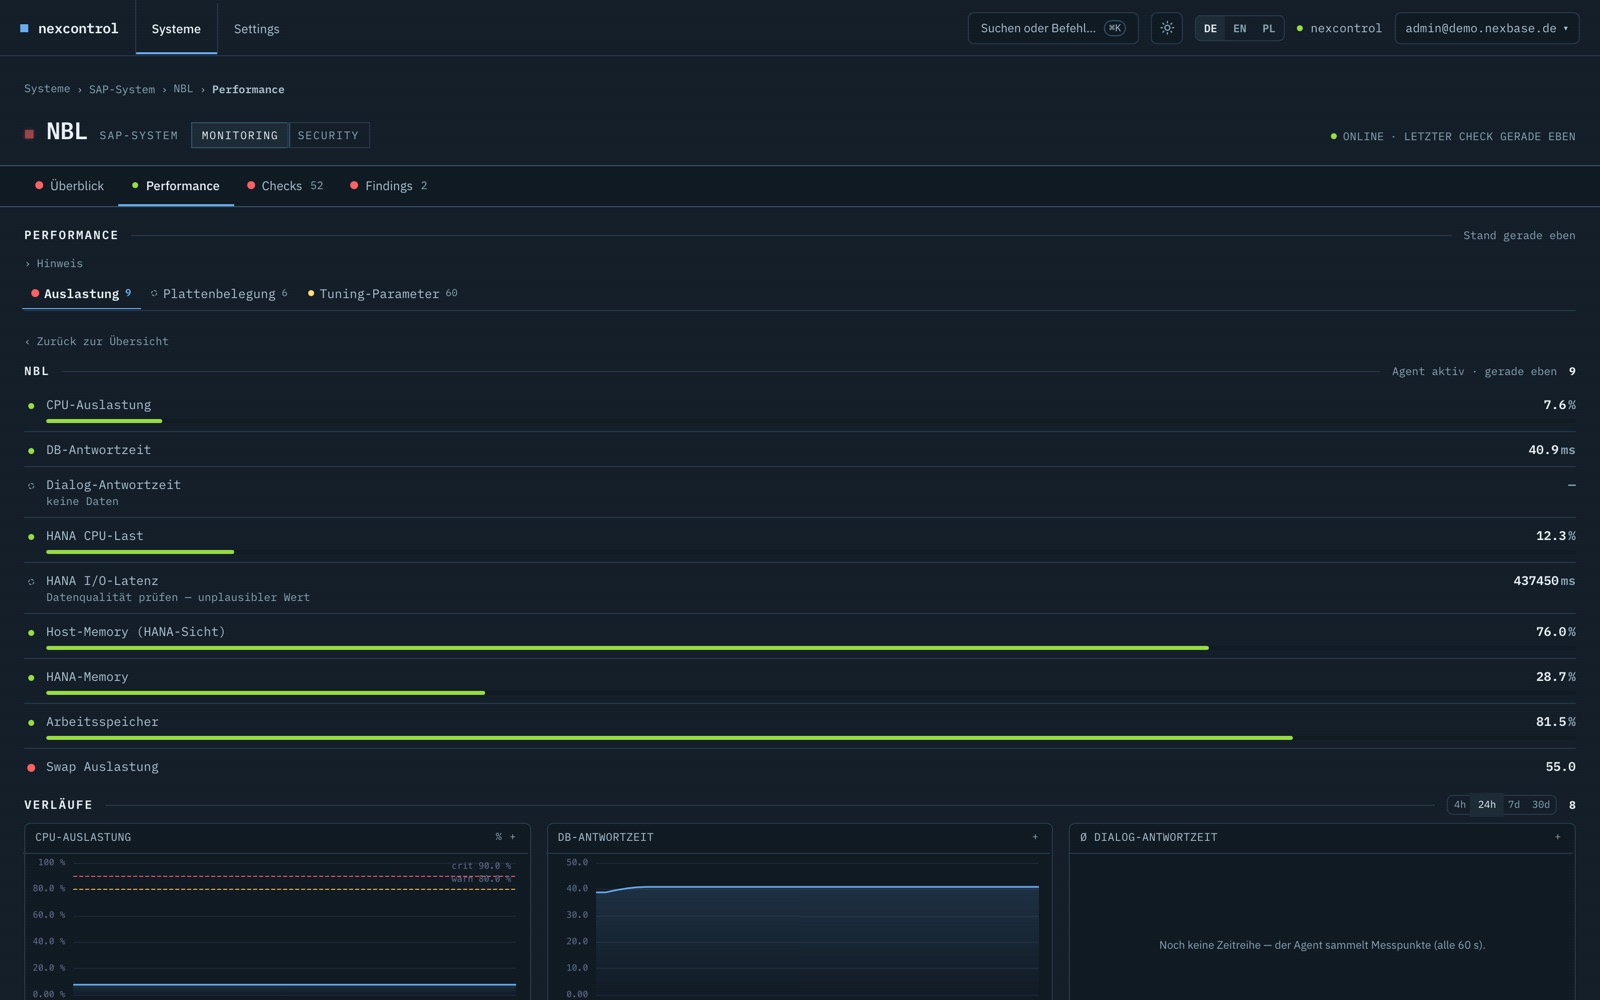
PerformanceCPU, Antwortzeiten, Speicher und Swap – mit Verläufen von 4 Stunden bis 30 Tagen und Schwellen je System.
ZertifikateAblaufdaten von SSL- und SNC-Zertifikaten – mit Alarm, bevor sie auslaufen. Öffentliche TLS-Zertifikate gelten bis 2029 schrittweise nur noch 47 Tage.
Jenseits von SAPLinux-Server (104 Prüfungen) und Windows (67) sowie SAP-Cloud-Dienste: Cloud Connector, BTP, CPI.
NexShield · Security — sechs Prüfbereiche
SAP-IdentitätStandard-User (SAP*, DDIC) in allen Mandanten, Passwort-Regeln, Dialog-Konten, die keine sein dürften.
HärtungProfilparameter im Vergleich zur Vorgabe, Gateway- und Message-Server-ACLs, Transportkonfiguration.
BerechtigungenSAP_ALL- und SAP_NEW-Vergaben, kritische Kombinationen, RFC-Destinationen mit gespeicherten Passwörtern privilegierter Benutzer.
Security Audit LogOb es überhaupt läuft, was es aufzeichnet – und auffällige Ereignisse, etwa Serien fehlgeschlagener Anmeldungen von außen.
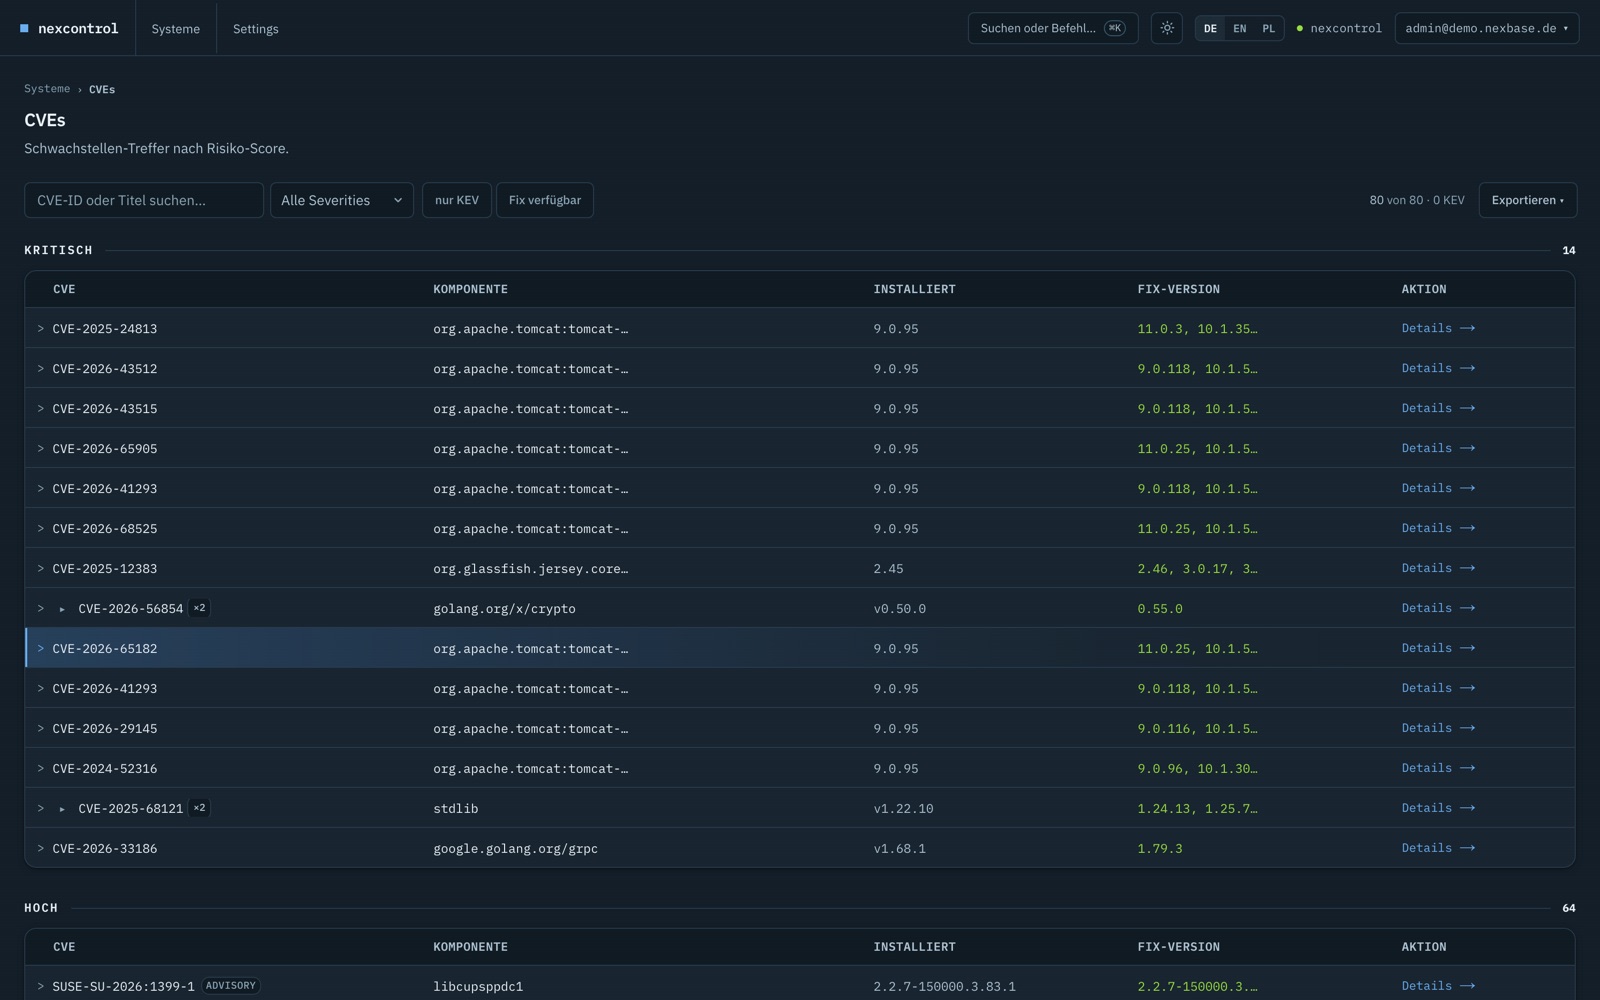
Schwachstellen (CVE)Täglicher Abgleich von OS-Paketen und Kernel gegen bekannte Lücken; Reihenfolge nach realem Risiko (KEV, EPSS), nicht nur nach Punktzahl.
ÄnderungsbelegeWer was an der Konfiguration geändert hat – dokumentiert in einer Form, die ein Audit akzeptiert.
Compliance — 14 Standards in einem Katalog
DeutschlandKRITIS (BSIG)BSI IT-GrundschutzB3S Medizinische Versorgung§ 391 SGB VDSAG-Prüfleitfaden S/4HANA
Europäische UnionNIS2DSGVO – technische Maßnahmen (TOM)
PolenKSC (uKSC)KNF Rekomendacja DKRI
Ein Nachweis zählt für mehrere Standards: Eine einmal gemessene Kontrolle speist jeden Standard, der sie verlangt. Für jede Kontrolle ist der Stand sichtbar – belegt, offen oder nicht gemessen.
Häufige Fragen
Was Kunden vor dem Start wissen wollen.
Unsere HANA läuft auf einem eigenen Server – zwei Agenten?Nein. Ein Agent auf dem SAP-Applikationsserver liest die HANA über das Netz mit.
Funktioniert das mit RISE oder einem Hoster?Beim Hoster oder in der Cloud läuft der Agent wie gewohnt auf dem Applikationsserver. Unter RISE betreibt SAP Betriebssystem und Datenbank selbst – unser Agent läuft dann auf einem Server bei Ihnen und prüft die Anwendungsebene per RFC: Jobs, Schnittstellen, Performance, Berechtigungen, Sicherheit.
Was passiert bei einem Alarm?Mit Betreuung reagieren wir nach vereinbarter Zeit. Ohne Betreuung bekommt Ihr Team die Nachricht – per E-Mail oder Microsoft Teams – mit Ursache, betroffenem System und dem konkreten nächsten Schritt.
Sieht Nexbase unsere Daten?Nur die Messwerte Ihrer Systeme, und auch das nur, wenn Sie uns beauftragt haben. Geschäftsdaten verlassen Ihr System nie.
Wie kommen wir wieder raus?Agent deinstallieren (drei Befehle), Ihr Zugang wird gelöscht. Ihre Berichte exportieren Sie vorher als PDF.